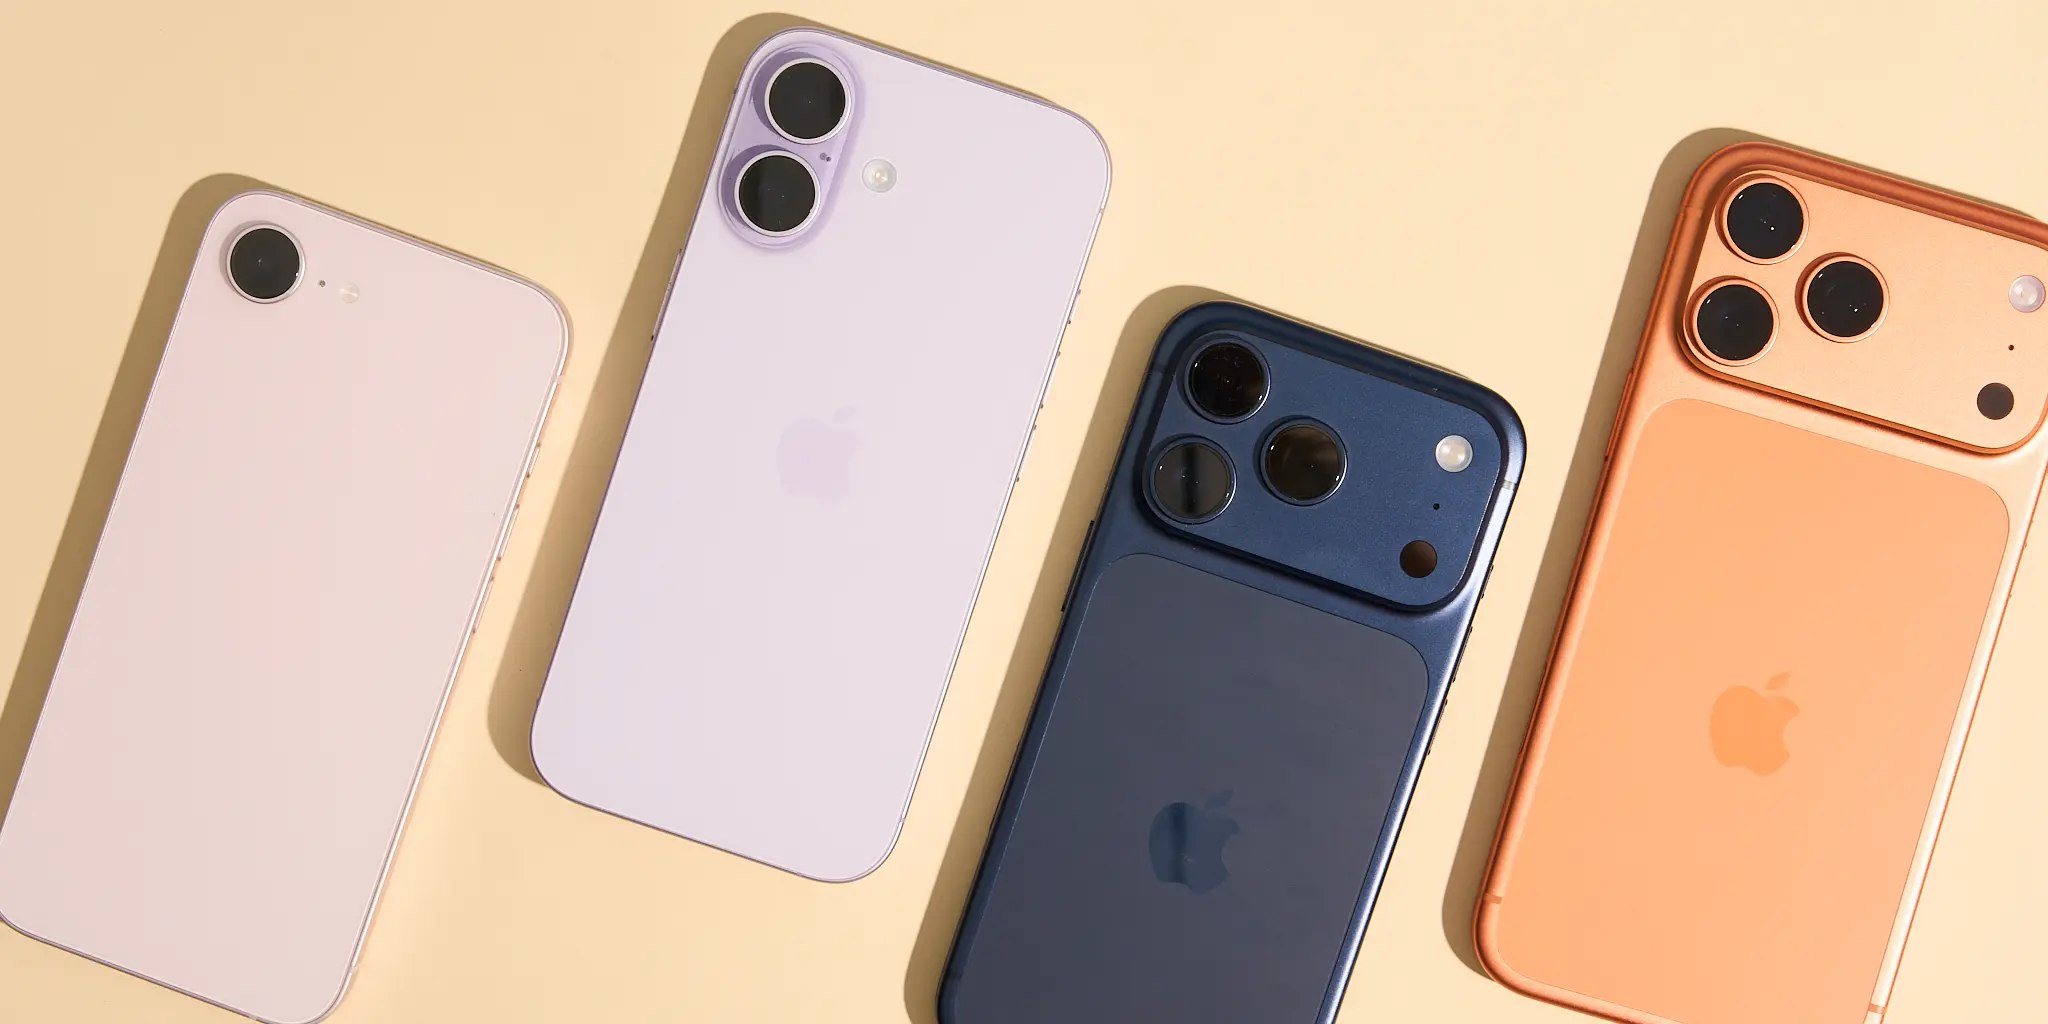

Kripto para borsası Binance, Apple’ın iOS işletim sisteminde tespit edilen bir güvenlik açığının kullanıcıların kripto varlıklarını tehlikeye atabileceği konusunda uyardı. “worse_query” adı verilen açık kötü amaçlı uygulamaların diğer uygulamalara ait özel dosyalara erişmesine olanak tanıyabiliyor.
Binance’in 10 Kasım’da yayımladığı güvenlik uyarısına göre saldırganlar, söz konusu güvenlik açığını kullanarak kripto cüzdanlarının kurtarma kelimelerine (seed phrase), özel anahtarlarına ve hesap bilgilerine ulaşabilir.
A vulnerability (worse_query) affecting iOS 26.7.1, 27.0.1, and 27.2 allows malicious apps to read local files from other apps, putting seed phrases, private keys, and login credentials at risk across the entire ecosystem. This is an iOS-level issue, not unique to Binance.…
— Binance (@binance) November 10, 2026
Borsa, sorunun Binance uygulamasından kaynaklanmadığını, doğrudan iOS işletim sistemini etkilediğini vurguladı. Bu nedenle risk yalnızca Binance kullanıcılarıyla sınırlı değil.
iOS’taki Güvenlik Açığı Nasıl Çalışıyor?
Apple’ın iOS işletim sistemi, uygulamaların birbirlerinin özel dosyalarına erişmesini engellemek için sandbox adı verilen bir güvenlik mekanizması kullanıyor. Bu sistem, bir uygulamanın başka bir uygulamaya ait hassas bilgileri okumasını normal koşullarda engelliyor.
İlgili: Apple Store’daki Kripto Uygulamasında Zararlı Yazılım Tespit Edildi
Ancak güvenlik araştırmacıları tarafından ortaya çıkarılan “worse_query” açığı, bu korumanın belirli koşularda aşılabildiğini gösteriyor. GitHub’da yayımlanan teknik çalışmaya göre açık, iOS 26.0 ile 26.7.2 arasındaki sürümlerin yanı sıra iOS 27.2’yi de etkiliyor. Binance ise açıklamasında özellikle iOS 26.7.1, 27.0.1 ve 27.2 sürümlerine dikkat çekiyor.
Araştırmacının yayımladığı çalışma, uygulamalara ait veri klasörlerine erişilebildiğini gösteren bir kavram kanıtı niteliğinde. Bununla birlikte araştırmacı, söz konusu kodun tek başına kullanılabilir bir saldırı aracı olmadığını belirtiyor.
Binance’ten Güvenlik Önerileri
Güvenlik açığı, özellikle kripto cüzdanlarının kurtarma kelimelerini ve özel anahtarlarını telefonlarında saklayan kullanıcılar için risk oluşturuyor. Bu bilgilerin ele geçirilmesi, cüzdanlardaki varlıkların çalınmasına yol açabilir. Ancak her cihazın ve cüzdanın etkilendiği anlamına gelmiyor.
Apple, iOS 26.7.2 ve 27.2 güncellemelerini 26 Ekim’de yayımladı. Bununla birlikte “worse_query” açığının bu sürümlerde tamamen giderildiği doğrulanmadı.
İlginizi Çekebilir:
- Ethereum’da Ele Geçirilen Yazılımlar Nedeniyle Kritik Güvenlik Uyarısı
- Bitcoin Neden 75 Bin Doların Altında Sıkışıp Kaldı?
- Pi Network’te Yeni Dip: PI Fiyatı Ekosistem Zirvesi Öncesi Geriledi
Binance, kullanıcıların güvenilmeyen uygulamaları kaldırmasını, iOS ve uygulamalarını güncellemesini öneriyor. Cihazın ele geçirildiğinden şüphelenen kullanıcıların ise güvenli bir cihazda yeni bir cüzdan oluşturarak varlıklarını taşıması ve aktif hesap oturumlarını sonlandırması tavsiye ediliyor.
Uzmanlara göre kurtarma kelimelerinin ekran görüntüsü veya şifrelenmemiş dosya olarak saklanması riski artırırken donanım cüzdanları ek koruma sağlayabiliyor. Şu ana kadar güvenlik açığıyla bağlantılı geniş çaplı bir kripto varlık hırsızlığı doğrulanmış değil.
Binance’ten iPhone Kullanıcılarına Kritik Uyarı: Kripto Cüzdanları Risk Altında yazısı ilk önce CryptoPotato üzerinde ortaya çıktı.